『NIKKE』PC版ランチャーのマルウェア、自分のPCは大丈夫? 確認方法と、運営とBitdefenderで違う「やること」
PRこの記事には広告・アフィリエイトリンクが含まれています。
基本プレイ無料のガンガールRPG『勝利の女神:NIKKE』で、Windows版のPCランチャーを通じて、情報を盗む不正プログラムがプレイヤーのPCに配られていた。運営チームは11月4日から、公式サイトとXで経緯と対処法を知らせている。11月12日にはセキュリティ企業のBitdefenderが、配られたプログラムを「k2f-agent」と名付けて解析を公開した。11月18日には、その解析を日本語で整理した投稿がXで広がった。
自分が対象になるのか、PCをどう確かめるのか、何を変えればよいのかを、運営のお知らせ4本とBitdefenderの解析を読んでまとめた。
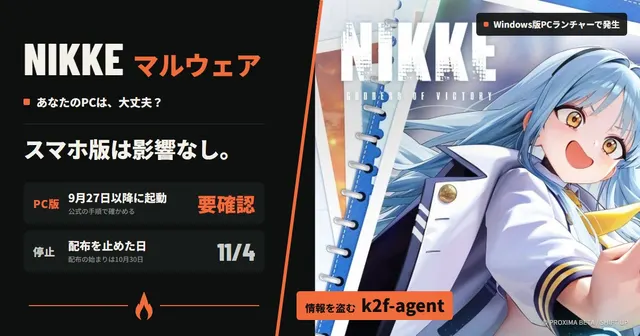
対象は、9月27日以降にPCランチャーを起動した人
運営のお知らせによると、確認が必要なのは、9月27日15時41分以降にWindows版のPCランチャーを1回以上起動した人だ。問題が起きたのはPCランチャーで、モバイル版には影響していない。スマホ版だけで遊んでいる人は、この件で確認する必要はないと運営は説明している。
| 遊び方 | 運営の案内 |
|---|---|
| スマホ版だけ | この件の確認は不要 |
| 9月27日以降にPC版を起動 | PCの確認とアカウントの保護 |
| ランチャーを消した | 手動の手順で確認 |
運営は11月4日12時9分に対策を終え、ランチャーを通じて不正プログラムが広がる経路を断ったとしている。今の公式PCランチャーは正常に使える状態だという。ただし、対策の前にランチャーを使ったPCには、不正プログラムが残っている可能性がある。
何が起きた? 運営が示した経緯
運営が11月5日に出したお知らせ(11月11日に修正)には、次の経緯が書かれている。時刻は日本時間だ。
- 9月27日10時59分:ゲームサービスの一部で使っていたドメイン「insightjs.com」が、第三者に乗っ取られる
- 9月27日15時41分〜42分:ランチャーがダウンロードする公式CDNのスクリプトファイル4件が書き換えられ、特定のドメインにつなぐ不正なコードが入る
- 10月30日3時52分:書き換えられたスクリプトを通じて、プレイヤーのPCへの不正プログラムの配布が始まる
- 11月4日0時ごろ:運営がスクリプトの異常に気づき、調査を始める
- 11月4日2時4分〜23分:不正なファイル3件を差し替える(第1次対応)
- 11月4日12時9分:残る1件のCDNのキャッシュを更新し終える(第2次対応)
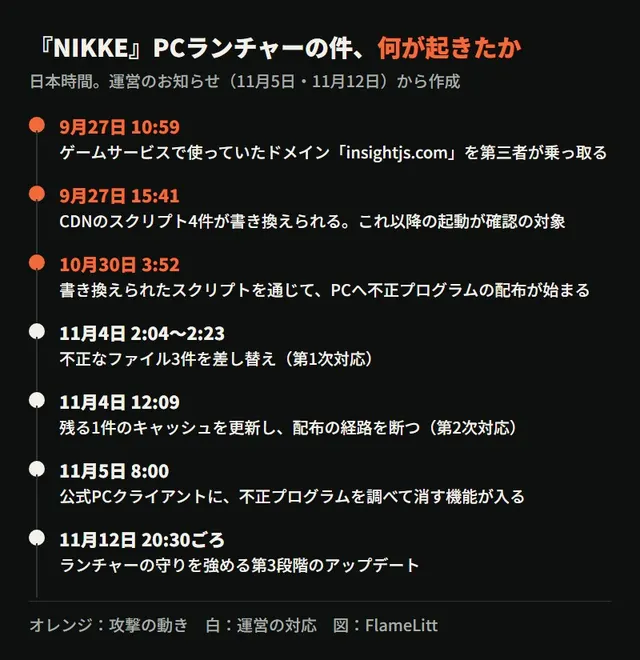
ファイルが書き換えられてから配布が始まるまで約1か月、配布が始まってから止まるまで約5日あった。運営の最初の告知は、11月4日12時14分のXへの投稿だった。11月18日9時時点で、約1.4万いいね、約620万回表示になっていた。
自分のPCを確かめる2つの方法
公式PCクライアントに任せる
いちばん手軽なのは、11月5日8時から公式PCクライアントに入った確認機能を使う方法だ。Chromeなど開いているブラウザーをすべて閉じてから、PCクライアントを起動する。確認には30秒〜2分ほどかかる。不正プログラムが見つかると、削除するかを尋ねる案内が出る。ロビーやゲームの途中で出ることもある。案内は11月11日から、PCの言語設定に合わせて日本語でも出るようになった。
「はい」を選ぶと、この件で影響を受けたログ、DLL、レジストリの項目だけを消す。そのあとクライアントを起動し直し、2分以内に案内が出なければ、この件の不正プログラムは検出されなくなった状態だと運営は説明している。何も見つからなかった場合は、案内は出ずにそのままゲームが始まる。
ランチャーを使わずに自分で調べる
ランチャーを消してしまった人や、ランチャーを起動せずに調べたい人向けに、運営は手動の手順も出している。まずネットを切り、NIKKEのゲームとランチャー、Chromeを完全に終了する。画面右下のシステムトレイにNIKKEのアイコンが残っていないことも確かめる。
そのうえで、ランチャーのインストール先にある「Launcher\intl_service\debug.log」をメモ帳で開き、「k2f_chan registered」という文字列を探す。見つかれば、PC上で不正プログラムが動いた可能性がある。見つからなくても危険がまったくないとは言い切れないとして、運営はウイルス対策ソフトを最新にしてフルスキャンするよう勧めている。
見つかった場合の削除の手順は、決まったレジストリの項目、Chromeのフォルダー内にある決まったDLL、「Launcher\log\tinyget」にある205,135バイトのログ、ランチャーのキャッシュ(tbs_cache)を順に消す内容だ。似た名前の正常なファイルや項目もあるため、運営は指定されたパスと項目を確かめてから操作するよう念を押している。削除は、運営の「PCランチャーのセキュリティに関する手動確認方法のご案内」を開いて、書かれたとおりに進めるのが確実だ。
運営は、確認や復旧をうたう出どころ不明のツールを使わないよう注意も出している。事件に便乗して、公式の確認ツールを装った不正プログラムが配られるおそれがあるためだ。
盗まれた可能性があるもの
Bitdefenderの解析によると、k2f-agentは46のモジュールを持ち、外から操作できる命令が18種類ある。狙う情報は次のとおりだ。
- Chrome、Edge、Operaに保存したパスワードとCookie。Chromeの新しい暗号化「App-Bound Encryption」で守られたものにも対応する
- ブラウザー拡張の暗号資産ウォレット5種(MetaMask、Phantom、Coinbase Wallet、Keplr、TronLink)
- SSH鍵、GPG鍵、Gitの認証情報、Kubernetesの設定、環境変数、コマンドの履歴、Windowsの資格情報マネージャー
- ほかに、画面の撮影、ファイルの持ち出し、プログラムの実行
ただし、これは「持っている機能」で、実際に動いた範囲とは分けて読む必要がある。Bitdefenderが手に入れた1回分の実行の記録では、Cookieを集める設定はオフで、SSH鍵などを探す命令も使われていなかった。一方で、NuGet(開発者向けの部品の配布サービス)の設定ファイルと、PowerShellのプロファイルは持ち出されていた。Bitdefenderは、ゲームのプレイヤーだけでなく、ソフト開発者が持つ権限にも関心があったとみている。
ダウンロードから情報の収集、送信、後片付けまでは10分足らずで終わり、PCに残る痕跡は少ない。盗んだ情報は、新しい通信を開かず、ランチャーがふだん送っている暗号化された通信に混ぜて送っていたという。
運営とBitdefenderで「やること」が違う
パスワードを変えるという点では、運営もBitdefenderも同じだ。ただ、勧める範囲が違う。
| 項目 | 運営 | Bitdefender |
|---|---|---|
| パスワード | そのPCで使ったもの | 3つのブラウザーに保存した全部 |
| 鍵やトークン | APIキー等を新しく | SSH鍵やGit等も新しく |
| 暗号資産 | 記載なし | 新しいシードへ移す |
| PCの扱い | 確認して消す | 乗っ取られた前提 |
| ログイン | 記載なし | 多要素認証を使う |
Bitdefenderが多要素認証まで勧めるのは、盗まれたCookieやログイン中の状態(セッション)を使えば、パスワードなしでログインできる場合があるためだ。勧めているのは、フィッシングに強い多要素認証だ。暗号資産のウォレットは、安全なPCで作った新しいシードフレーズへ資産を移すよう書いている。
運営の案内は、不正プログラムを見つけて消し、そのPCで使ったアカウントのパスワードとAPIキーなどを変えるところまでだ。ブラウザー拡張のウォレットや、開発に使うSSH鍵、Gitの認証情報は、Bitdefenderの解析では狙う対象に入っている。運営は、アカウントの保護は、不正プログラムの影響を受けていない別の端末か、確認を終えたPCで行うよう勧めている。
説明が食い違う点:ドメインと配られた経路
運営とBitdefenderの説明には、食い違う点もある。
1つはドメインの説明だ。運営は、insightjs.comを「ゲームサービスの一部で利用していた」ドメインとし、9月27日10時59分に第三者に乗っ取られたとしている。Bitdefenderは、このドメインは9月27日に登録されたもので、攻撃の約5週間前だったと書く。名前は、オープンソースの解析ライブラリ「insight.js」に似せて選ばれたように見えるという。
FlameLittは、.comドメインの登録情報を公開しているVerisignのRDAPで調べた。insightjs.comの登録日時は2026年9月27日1時59分19秒(協定世界時)で、日本時間では10時59分だった。運営が「乗っ取られた」とする時刻と同じだ。登録の記録からは、それより前にこの名前を誰が持っていたかは分からない。今の状態は、登録業者がドメインを止める「client hold」になっていた(11月18日9時に確認)。
もう1つは、配られた経路だ。運営は、ランチャーがダウンロードする公式CDNのスクリプトファイルが書き換えられたと説明している。Bitdefenderは、ランチャーがログインのたびにサーバーから受け取る「タスク」の仕組みが使われ、攻撃者のドメインからプログラムがダウンロードされたと書く。ランチャー本体のファイルは書き換えられていないという。2つの説明がどうつながるのかは、どちらの資料にも書かれていない。
攻撃者が誰なのか、どうやって配布の経路を握ったのかは、まだ分かっていない。Bitdefenderは、開発元や運営元が攻撃に関わった証拠はないとしている。Bitdefenderは11月10日に開発元と運営元へ解析の公開を知らせたが、公開の時点で返事はなかったという。
今のランチャーは使って大丈夫?
運営は、11月4日の対策で拡散は止まり、今の公式PCランチャーは正常に使える状態だとしている。11月12日20時30分ごろには、第3段階のアップデートを入れた。中身は次の4つだ。
- ランチャーの内蔵ブラウザー(TBS Browser)で、ゲームに要らない通信を止めた。ランチャーの画面でお知らせを見る機能はなくなった
- ランチャーが使うファイルの取得元を絞り、改ざんされていないかの確認を強めた
- 通信のときの証明書の確認を強めた
- 後からダウンロードされるスクリプトを動かす権限を絞った
Bitdefenderによると、不正プログラムを置いていたアイスランドのサーバーは、ホスティング会社が止めた。今は、確認された攻撃の流れでプログラムをダウンロードすることはできない。
お知らせは当面、ランチャーの画面ではなく、公式サイトか公式コミュニティで見ることになる。
Xでの反応
運営のXへの投稿は、どれも大きく広がった。11月18日9時時点で、11月4日の最初の告知は約1.4万いいね、約620万回表示だった。11月5日に確認の手順を案内した投稿は、約9,800いいね、約320万回表示だった。
11月18日1時23分には、『マルウエアの教科書』の著者の吉川孝志さんが、Bitdefenderの解析の要点を日本語で整理して投稿した。11月18日9時時点で約240いいね、約1.8万回表示になっていた。
PCで遊んだ人が、今やること
運営とBitdefenderの案内を、順番に並べるとこうなる。
- 9月27日15時41分以降にPCランチャーを起動したかを思い出す。スマホ版だけなら、この件の確認は要らない(運営)
- ブラウザーをすべて閉じて公式PCクライアントを起動し、案内が出たら「はい」で削除する。ランチャーを使わない場合は、運営の手動の手順で調べる
- ウイルス対策ソフトを最新にしてフルスキャンし、Microsoft Defenderのオフラインスキャンもかける(運営)
- 確認を終えたPCか別の端末で、そのPCで使ったアカウントのパスワードを変え、APIキーやトークンを発行し直す(運営)
- ブラウザーに保存したパスワード、拡張機能のウォレット、開発用の鍵まで見直し、フィッシングに強い多要素認証を使う(Bitdefender)
- 確認ツールを名乗る出どころ不明のファイルは使わない。被害が疑われるときは、ゲーム内のカスタマーサポートに問い合わせる(運営)
フルスキャンは、Windowsに入っている「Windows セキュリティ」でもできる。ほかのウイルス対策ソフトを使う場合、運営は、その会社の公式サイトか信頼できる経路から入手するよう勧めている。

トレンドマイクロのウイルス対策ソフト。トレンドマイクロ公式の楽天市場店で扱うダウンロード版で、3年間・3台まで使える。
Windows セキュリティとは別に、市販のウイルス対策ソフトでスキャンしたい人向けです。
広告・アフィリエイトリンクを含みます多要素認証には、スマホの認証アプリのほか、PCに挿したりスマホにかざしたりして使うセキュリティキーもある。

Yubicoのセキュリティキー。USB-CでPCに挿すか、NFCでスマホにかざして使う。FIDO2(パスキー)、WebAuthn、U2Fに対応し、対応するサービスのログインで多要素認証の鍵になる。
対応するサービスで、ログインの多要素認証に使えるセキュリティキーです。
広告・アフィリエイトリンクを含みます出典
- 勝利の女神:NIKKE公式サイト「PCランチャーのセキュリティインシデントおよび今後の対応について(11月11日お知らせ修正)」(11月5日、11月18日に確認)
- 同「PCランチャーのセキュリティに関する手動確認方法のご案内」(11月5日、11月18日に確認)
- 同「PCランチャーのセキュリティインシデントに関する追加のご案内およびセキュリティ上の注意事項について」(11月11日、11月18日に確認)
- 同「11月12日のPCランチャーのセキュリティアップデートのお知らせ」(11月12日、11月18日に確認)
- Bitdefender「Attackers turn NIKKE’s game launcher into malware」(11月12日公開、11月18日に確認)
- Verisign RDAP insightjs.comの登録情報(11月18日9時に取得)
- 勝利の女神:NIKKE公式のXへの投稿(11月4日12時14分、反応の数は11月18日9時に確認)
- 同、確認の手順を案内した投稿(11月5日8時11分、反応の数は11月18日9時に確認)
- 吉川孝志さんのXへの投稿(11月18日1時23分、反応の数は11月18日9時に確認)
アイキャッチの絵:Level Infinite/SHIFT UPの発表資料より。(C)PROXIMA BETA PTE. LTD. (C)SHIFT UP CORP.
NEXT READ
続けて読む